Amendes et mesures correctrices
Les manquements graves peuvent coûter jusqu'à 20 millions d'euros ou 4 % du chiffre d'affaires mondial, le montant le plus élevé étant retenu. L'autorité peut aussi interdire un traitement.

Conformité RGPD · Bruxelles
À Bruxelles, nous mettons vos traitements de données personnelles en conformité avec le RGPD, de la cartographie aux contrats et aux analyses d'impact. Vous obtenez une conformité documentée que vos équipes maintiennent et peuvent démontrer.
Contexte local
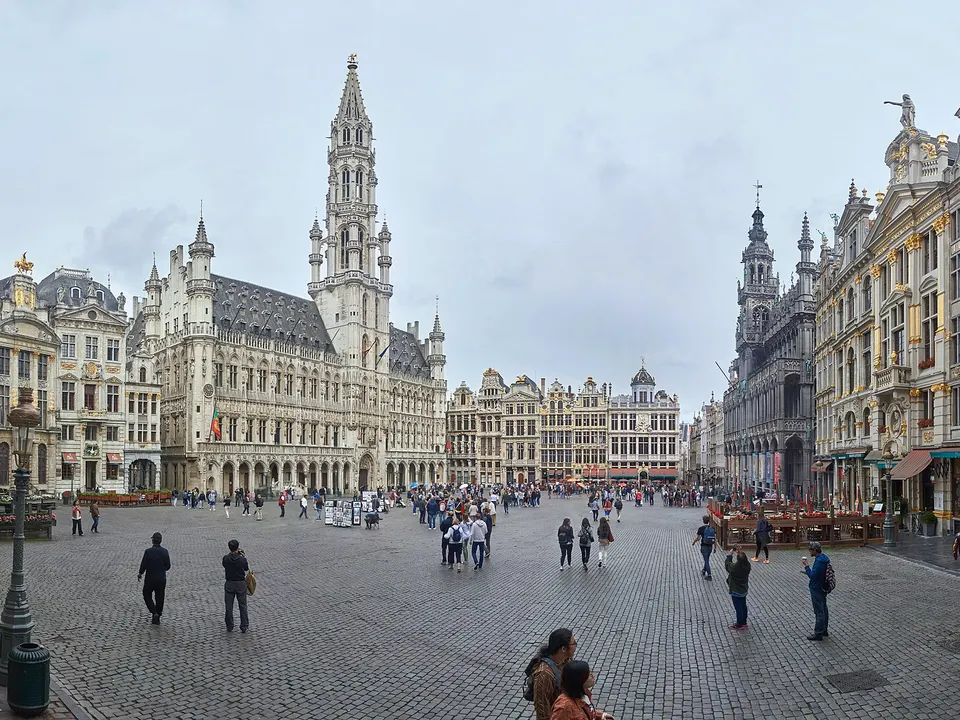
Les organisations bruxelloises traitent des données de citoyens, de membres, de clients et de personnel, souvent dans plusieurs langues. L'Autorité de protection des données, l'APD, les contrôle et traite les plaintes. Administrations fédérales, banques, assureurs et cabinets d'avocats ajoutent leurs obligations sectorielles au RGPD. Nous commençons par repérer les traitements qui comptent le plus pour vos autorités de contrôle.
Notices, textes de consentement et réponses aux personnes doivent être clairs dans chaque langue utilisée. Une demande reçue en néerlandais appelle une réponse en néerlandais, dans le même délai d'un mois. Nous rédigeons notices et modèles de réponse en français, en néerlandais et en anglais, avec un contenu identique. Votre registre des traitements reste ainsi une source unique.
Bruxelles accueille aussi de nombreux sièges internationaux qui transfèrent des données hors de l'UE. Nous examinons ces transferts, les contrats de sous-traitance associés et les preuves de sécurité demandées par vos clients. Les organismes publics doivent désigner un DPO, et nous pouvons appuyer cette fonction. Notre bureau est Place Sainte-Gudule : les séances avec vos équipes juridiques et informatiques s'organisent facilement.
Bruxelles concentre les institutions européennes, les administrations fédérales, des sièges d'entreprises, des banques, des assureurs et des cabinets d'avocats et de conseil. Beaucoup d'organisations y travaillent en français, en néerlandais et en anglais, sous le regard de superviseurs belges et européens.
Notre bureau est situé Place Sainte-Gudule 14, en centre-ville. Nous intervenons sur site dans les 19 communes et en périphérie, ou à distance.
Ce qui est en jeu
Les manquements graves peuvent coûter jusqu'à 20 millions d'euros ou 4 % du chiffre d'affaires mondial, le montant le plus élevé étant retenu. L'autorité peut aussi interdire un traitement.
Une violation de données doit être notifiée à l'autorité de contrôle dans les 72 heures, sauf risque improbable. Si le risque est élevé, les personnes concernées doivent aussi être informées.
Les clients demandent contrats de sous-traitance, garanties de transfert et preuves de sécurité avant de partager des données. Les lacunes retardent les contrats.
Secteurs clés à Bruxelles
Les organismes publics traitent des données de citoyens sur base légale et doivent désigner un DPO, d'où une vigilance constante sur registre, transparence et conservation.
Banques et assureurs traitent des données financières et d'identité, où profilage, contrôles anti-fraude et conservation exigent des bases légales claires.
Cabinets de conseil, d'avocats et d'expertise comptable détiennent des dossiers sensibles et doivent prouver confidentialité et partage maîtrisé.
Éditeurs et fournisseurs cloud sont souvent sous-traitants : contrats article 28, sous-traitants ultérieurs et preuves de sécurité pèsent sur leurs ventes.
Ce que nous faisons
Nous ne lançons pas tout en même temps. L'entretien de cadrage indique le chantier prioritaire, et nous commençons par celui-là.
Nous cartographions les flux de données personnelles et établissons votre registre des traitements selon l'article 30, avec bases légales et durées de conservation.
Nous revoyons les contrats de sous-traitance au titre de l'article 28 et les transferts hors UE. Nous mobilisons décisions d'adéquation ou clauses contractuelles types si nécessaire.
Nous repérons les traitements à risque élevé et réalisons les analyses d'impact de l'article 35, y compris pour la surveillance et l'IA.
Nous mettons en place les procédures de demandes d'accès et d'effacement, de gestion des violations et d'information. Nous précisons si un DPO est requis et soutenons la fonction.
Réservez un appel de cadrage gratuit de 30 minutes et obtenez une vue écrite de vos priorités RGPD.
Autorités
Centre pour la Cybersécurité Belgique : autorité NIS 2, enregistrement et notification des incidents.
Autorité de protection des données : contrôle du RGPD et traitement des plaintes.
Superviseurs des banques, assureurs et sociétés d'investissement, y compris pour DORA.
Loi belge du 26 avril 2024, en vigueur depuis le 18 octobre 2024, avec CyberFundamentals comme référentiel.
La méthode
Chaque étape produit un document que vous conservez, même si la mission s'arrête.
Un appel gratuit de 30 minutes pour comprendre vos activités, vos données et vos systèmes. Nous envoyons ensuite un périmètre écrit et un prix fixe par lot.
Livrable : Proposition de périmètre à prix fixeEntretiens avec les métiers pour recenser les traitements, catégories de données, destinataires et systèmes.
Livrable : Inventaire des données personnellesNous évaluons vos pratiques au regard des principes et obligations du RGPD, y compris la sécurité du traitement prévue à l'article 32.
Livrable : Rapport d'analyse d'écarts prioriséNous documentons chaque traitement et alignons vos mentions d'information sur ce que vous faites réellement.
Livrable : Registre des traitements et mentions d'informationNous revoyons contrats de sous-traitance et transferts, menons les analyses d'impact requises et rédigeons vos procédures de demandes et de violations.
Livrable : Analyses d'impact, revue contractuelle et procéduresNous formons les équipes qui traitent des données personnelles et revoyons l'avancement à intervalles convenus.
Livrable : Supports de formation et rapport de revue de conformitéPérimètre et budget
Questions fréquentes
Des bases légales claires, un accès strict aux dossiers, des durées de conservation définies et des échanges sécurisés. Le secret professionnel s'ajoute au RGPD sans le remplacer. Nous examinons votre gestion des dossiers et vos pratiques de messagerie au regard des deux.
L'information doit être donnée dans un langage clair, compris par les personnes concernées. En pratique, cela veut dire chaque langue que vous utilisez avec elles. Nous tenons une version maître et des traductions maîtrisées pour qu'elles ne divergent jamais.
Un DPO est obligatoire pour les organismes publics et pour ceux dont l'activité de base implique un suivi à grande échelle ou des données sensibles. Les autres peuvent en désigner un volontairement. Nous analysons votre cas et pouvons soutenir la fonction.
Dans un délai d'un mois à compter de la réception. Ce délai peut être prolongé de deux mois pour des demandes complexes ou nombreuses. Vous devez en informer la personne dans le premier mois.
Oui, si chaque transfert repose sur un mécanisme valable. Il peut s'agir d'une décision d'adéquation, comme le Data Privacy Framework pour les entreprises certifiées, ou de clauses contractuelles types avec analyse du transfert. Nous examinons chaque fournisseur.
Notre bureau est situé Place Sainte-Gudule 14, en centre-ville. Nous intervenons sur site dans les 19 communes et en périphérie, ou à distance.
Dernière étape
Décrivez vos activités et les données que vous traitez. Après un appel gratuit de 30 minutes, vous recevez un périmètre écrit et un prix fixe par lot.