La direction est désormais responsable
Avec NIS 2, les organes de direction doivent approuver les mesures de cybersécurité et en superviser la mise en oeuvre. Ils doivent aussi être formés pour juger les risques.

vCISO · Bruxelles
À Bruxelles, notre vCISO vous apporte une direction de la sécurité expérimentée à temps partiel. Vous obtenez une feuille de route claire, un programme qui avance et un interlocuteur que votre direction et vos clients peuvent interroger.
Contexte local
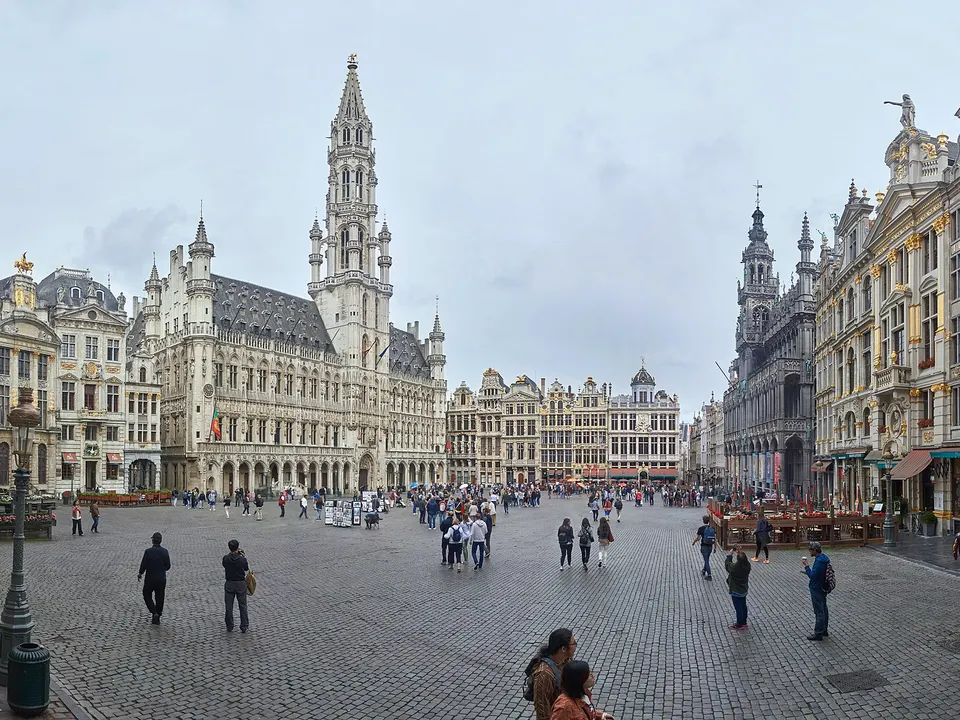
À Bruxelles, beaucoup de sièges pilotent la sécurité de plusieurs filiales et pays depuis un seul lieu. Le conseil d'administration se réunit ici, mais les risques sont partout. Un vCISO lui donne un interlocuteur senior qui parle en termes métier et consigne les décisions. Selon la loi belge NIS 2, l'organe de direction doit lui-même approuver et superviser les mesures de cybersécurité.
Banques, assureurs et sociétés d'investissement contrôlés par la BNB ou la FSMA ajoutent DORA à l'équation. DORA confie la responsabilité du risque informatique à l'organe de direction et attend une fonction de contrôle identifiée. Nous pouvons structurer cette fonction, préparer les dossiers de comité et suivre les demandes du superviseur. Pour les cabinets d'avocats et de conseil, le rôle porte davantage sur les questionnaires clients et les engagements de confidentialité.
Les organismes publics de la capitale travaillent avec les règles des marchés publics et plusieurs niveaux de pouvoir. Pour un rôle à temps partiel, la proximité compte. Depuis notre bureau de la Place Sainte-Gudule, nous siégeons aux comités sécurité et voyons les équipes en français, néerlandais ou anglais. Le suivi à distance couvre les jours intermédiaires.
Bruxelles concentre les institutions européennes, les administrations fédérales, des sièges d'entreprises, des banques, des assureurs et des cabinets d'avocats et de conseil. Beaucoup d'organisations y travaillent en français, en néerlandais et en anglais, sous le regard de superviseurs belges et européens.
Notre bureau est situé Place Sainte-Gudule 14, en centre-ville. Nous intervenons sur site dans les 19 communes et en périphérie, ou à distance.
Ce qui est en jeu
Avec NIS 2, les organes de direction doivent approuver les mesures de cybersécurité et en superviser la mise en oeuvre. Ils doivent aussi être formés pour juger les risques.
Questionnaires de sécurité, audits ISO 27001 et revues DORA demandent tous qui est responsable. Un responsable IT seul a rarement le temps ou le mandat.
Recruter un RSSI expérimenté est long et coûteux pour une entreprise de taille moyenne. Laisser le poste vide laisse des décisions en suspens et des risques sans responsable.
Secteurs clés à Bruxelles
Les organismes publics relèvent souvent de NIS 2 avec peu de personnel sécurité, et un vCISO leur apporte une supervision sans nouveau poste permanent.
DORA impose un cadre de gestion du risque informatique et une supervision par la direction, qu'un vCISO peut structurer et piloter.
Cabinets de conseil et d'avocats détiennent des dossiers confidentiels, et un vCISO met en place les contrôles attendus par leurs clients.
Les éditeurs de logiciels reçoivent sans cesse questionnaires et audits, et un vCISO y répond d'une seule voix cohérente.
Ce que nous faisons
Nous ne lançons pas tout en même temps. L'entretien de cadrage indique le chantier prioritaire, et nous commençons par celui-là.
Nous évaluons votre situation et fixons les priorités des 12 à 18 prochains mois. Chaque action est liée à un risque, un responsable et une ligne budgétaire.
Nous menons votre programme ISO 27001, NIS 2, DORA ou SOC 2 jusqu'à l'audit. Nous coordonnons équipes internes et prestataires.
Nous animons le comité sécurité et rendons compte à la direction en termes métier. Décisions, risques acceptés et avancement sont consignés.
Nous répondons aux questionnaires clients, évaluons les fournisseurs et conseillons lors des incidents. Vos équipes ont un interlocuteur expérimenté.
Un appel de 30 minutes suffit pour voir ce qu'un RSSI à temps partiel prendrait en charge en premier.
Autorités
Centre pour la Cybersécurité Belgique : autorité NIS 2, enregistrement et notification des incidents.
Autorité de protection des données : contrôle du RGPD et traitement des plaintes.
Superviseurs des banques, assureurs et sociétés d'investissement, y compris pour DORA.
Loi belge du 26 avril 2024, en vigueur depuis le 18 octobre 2024, avec CyberFundamentals comme référentiel.
La méthode
Chaque étape produit un document que vous conservez, même si la mission s'arrête.
Un appel gratuit de 30 minutes pour comprendre votre contexte, vos obligations et vos attentes envers un RSSI.
Livrable : Périmètre écrit et prix fixe par lotNous passons en revue gouvernance, politiques, mesures techniques et incidents passés avec vos équipes.
Livrable : Rapport d'état des lieux sécuritéNous identifions les scénarios les plus dommageables pour l'activité et les évaluons avec la direction.
Livrable : Registre des risques avec décisions de traitementNous transformons risques et obligations en plan séquencé, avec responsables et jalons.
Livrable : Feuille de route sécurité validée par la directionNous pilotons le programme avec vos équipes, suivons l'avancement et ajustons les priorités.
Livrable : Rapport mensuel d'avancement sécuritéNous présentons résultats, risques résiduels et priorités suivantes à la direction à un rythme fixé.
Livrable : Rapport sécurité pour la directionPérimètre et budget
Questions fréquentes
Nous fixons un rythme au cadrage, par exemple un jour fixe par semaine ou par quinzaine. Notre bureau étant en centre-ville, nous pouvons en général rejoindre aussi une réunion urgente. Entre deux visites, nous restons joignables à distance.
Un vCISO peut concevoir et animer une large part de cette fonction, l'organe de direction gardant la responsabilité finale. Nous vérifions avec vous comment la BNB ou la FSMA attend que l'indépendance et les moyens soient démontrés. Le dispositif est ensuite documenté dans votre gouvernance.
Cela dépend de votre taille et de vos obligations. Nous fixons un nombre de jours par mois dans le périmètre écrit. Le rythme peut augmenter pendant un audit ou un projet.
Oui. Nous combinons des journées sur site pour les comités et ateliers avec du travail à distance. Les réunions se tiennent en français, en néerlandais ou en anglais.
Non. Le vCISO fixe la direction, les priorités et les contrôles. Votre équipe IT ou votre prestataire continue de gérer les systèmes, avec des consignes plus claires.
Dernière étape
Décrivez votre contexte et vos obligations. Vous recevez un périmètre écrit et un prix fixe par lot après notre appel.