Responsabilité de l'organe de direction
NIS 2 impose à l'organe de direction d'approuver les mesures de gestion des risques et d'en superviser la mise en œuvre. Ses membres doivent être formés et peuvent être tenus responsables.

Conformité NIS 2 · Bruxelles
À Bruxelles, nous aidons les entités essentielles et importantes à se conformer à NIS 2, du périmètre à la notification d'incidents. Vous obtenez une feuille de route priorisée et des preuves que votre direction peut défendre.
Contexte local
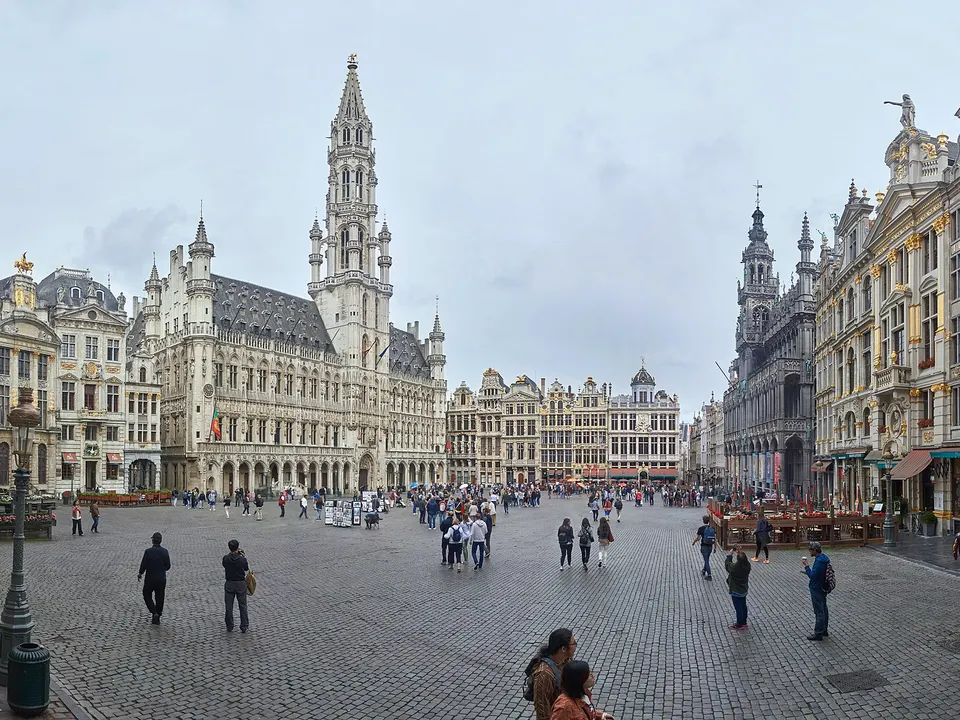
À Bruxelles, une même organisation touche souvent plusieurs secteurs visés par NIS 2. Une administration fédérale, une entité informatique de groupe ou un prestataire de services managés peuvent être concernés. La loi belge du 26 avril 2024 les place sous le contrôle du CCB. Nous confirmons d'abord votre catégorie et vos obligations d'enregistrement auprès du CCB.
Beaucoup de sièges bruxellois gèrent leur sécurité en français, en néerlandais et en anglais. Politiques, notes au conseil et procédures d'incident doivent engager exactement les mêmes mesures dans chaque langue. Nous les rédigeons pour que chaque version puisse être approuvée et défendue. Banques et assureurs relèvent surtout de DORA, sous le contrôle de la BNB ou de la FSMA. Nous montrons quel régime s'applique à chaque entité.
Notre bureau est Place Sainte-Gudule : un atelier avec votre organe de direction s'organise rapidement. Nous utilisons CyberFundamentals, le référentiel belge, comme base de l'analyse d'écarts. Vous repartez avec un plan priorisé, une formation des dirigeants et des preuves vérifiables par le CCB ou un évaluateur.
Bruxelles concentre les institutions européennes, les administrations fédérales, des sièges d'entreprises, des banques, des assureurs et des cabinets d'avocats et de conseil. Beaucoup d'organisations y travaillent en français, en néerlandais et en anglais, sous le regard de superviseurs belges et européens.
Notre bureau est situé Place Sainte-Gudule 14, en centre-ville. Nous intervenons sur site dans les 19 communes et en périphérie, ou à distance.
Ce qui est en jeu
NIS 2 impose à l'organe de direction d'approuver les mesures de gestion des risques et d'en superviser la mise en œuvre. Ses membres doivent être formés et peuvent être tenus responsables.
Un incident important exige une alerte précoce sous 24 heures, une notification sous 72 heures et un rapport final sous un mois. Sans processus testé, ces délais dérapent.
Les entités essentielles risquent jusqu'à 10 millions d'euros ou 2 % du chiffre d'affaires mondial. Les entités importantes, jusqu'à 7 millions ou 1,4 %, avec inspections et injonctions.
Secteurs clés à Bruxelles
Les administrations publiques sont explicitement visées par NIS 2 : les services aux citoyens exigent des mesures documentées et une notification testée.
Pour les banques et assureurs, DORA prime : nous alignons le travail NIS 2 des entités du groupe et des prestataires TIC sur DORA.
Les sociétés de conseil et de services sont souvent hors champ direct, mais doivent respecter les exigences NIS 2 que leurs clients imposent par contrat.
Les fournisseurs de cloud, de centres de données et de services gérés sont concernés et doivent aussi fournir des preuves à leurs propres clients.
Ce que nous faisons
Nous ne lançons pas tout en même temps. L'entretien de cadrage indique le chantier prioritaire, et nous commençons par celui-là.
Nous vérifions si NIS 2 vous concerne et dans quelle catégorie, selon le secteur, la taille et la structure du groupe. Nous listons aussi vos obligations d'enregistrement.
Nous évaluons vos mesures au regard des dix domaines de l'article 21, de l'analyse de risques au contrôle d'accès. Chaque écart est noté par risque et effort.
Nous concevons le processus de détection, d'escalade et de notification, avec des modèles pour chaque étape. Puis nous le testons lors d'un exercice sur table.
Nous fixons les exigences de sécurité des fournisseurs, les clauses contractuelles et un cycle de revue. Nous préparons l'approbation, la formation et la supervision par la direction.
Réservez un appel de cadrage gratuit de 30 minutes et obtenez une réponse écrite sur le périmètre et les prochaines étapes.
Autorités
Centre pour la Cybersécurité Belgique : autorité NIS 2, enregistrement et notification des incidents.
Autorité de protection des données : contrôle du RGPD et traitement des plaintes.
Superviseurs des banques, assureurs et sociétés d'investissement, y compris pour DORA.
Loi belge du 26 avril 2024, en vigueur depuis le 18 octobre 2024, avec CyberFundamentals comme référentiel.
La méthode
Chaque étape produit un document que vous conservez, même si la mission s'arrête.
Un appel gratuit de 30 minutes pour comprendre vos activités, votre taille et votre groupe. Nous envoyons ensuite un périmètre écrit et un prix fixe par lot.
Livrable : Proposition de périmètre à prix fixeNous confirmons si NIS 2 s'applique, dans quelle catégorie d'entité et quelles obligations découlent de la loi nationale de transposition.
Livrable : Note d'applicabilitéEntretiens, revue documentaire et échantillonnage des contrôles techniques au regard de l'article 21 et du référentiel national applicable.
Livrable : Rapport d'analyse d'écarts avec cotation des risquesNous ordonnons les actions selon le risque, le coût et l'échéance, et désignons un responsable pour chacune. Les gains rapides passent en premier.
Livrable : Feuille de route de remédiation prioriséeNous rédigeons ou mettons à jour les politiques, procédures et guides d'incident que vos équipes appliqueront réellement.
Livrable : Jeu de politiques et guide de réponse aux incidentsNous informons l'organe de direction, assurons sa formation et revoyons l'avancement à intervalles convenus.
Livrable : Dossier de présentation à la direction et rapport d'avancementPérimètre et budget
Questions fréquentes
La plupart des entités relèvent de la loi et de l'autorité du pays où elles sont établies. Certains fournisseurs numériques sont contrôlés là où se trouve leur établissement principal. Nous rattachons chaque entité à son autorité et à ses obligations d'enregistrement.
Les entités financières couvertes par DORA appliquent en principe DORA plutôt que les règles NIS 2 sur les risques et la notification. Une filiale qui fournit des services TIC peut se situer d'un côté ou de l'autre selon son rôle. Nous analysons votre structure et documentons la réponse pour votre superviseur.
Cela dépend de votre secteur, de votre taille et parfois de votre place dans un groupe. Les moyennes et grandes entreprises des secteurs listés sont en général concernées. Certaines entités le sont quelle que soit leur taille. Nous confirmons votre situation dans une note écrite.
Les entités concernées doivent maîtriser les risques liés à leurs fournisseurs. Elles répercutent leurs exigences par questionnaires et clauses contractuelles. Être prêt vous permet de répondre vite et de conserver ces contrats.
Oui. Nous intervenons sur site à Bruxelles ou à distance, selon votre préférence. Entretiens et ateliers se tiennent en français, en néerlandais ou en anglais, avec un interlocuteur nommé du début à la fin.
Dernière étape
Décrivez-nous vos activités et vos échéances. Après un appel gratuit de 30 minutes, vous recevez un périmètre écrit et un prix fixe par lot.