Un seul incident peut arrêter l'activité
Rançongiciels, fraudes et fuites de données bloquent les opérations et entraînent des obligations de notification. La reprise coûte souvent plus que la prévention.

Sécurité de l'information · Bruxelles
À Bruxelles, nous construisons une sécurité de l'information qui couvre ensemble les personnes, les processus et la technique. Vous obtenez un programme que vos équipes font vivre et que vos auditeurs et clients peuvent vérifier.
Contexte local
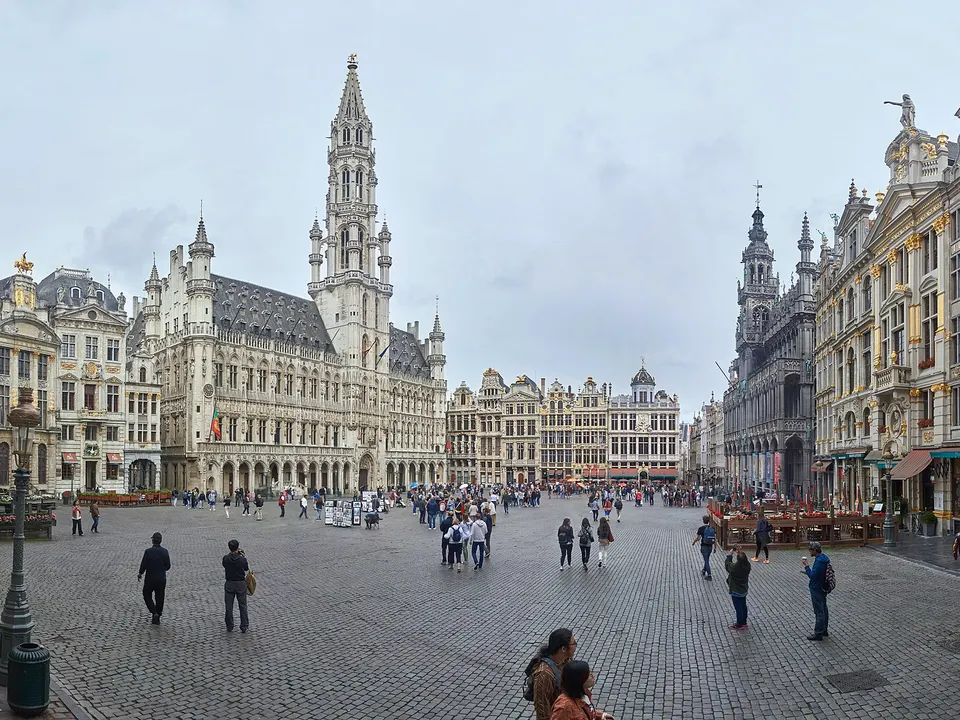
Beaucoup d'organisations bruxelloises font travailler leurs équipes en français, en néerlandais et en anglais, souvent sur plusieurs sites ou filiales. Une règle de sécurité rédigée dans une seule langue s'applique de façon inégale. Nous écrivons un jeu de politiques court, cohérent et disponible dans chaque langue de travail. Chaque politique a un responsable nommé et une date de révision.
Les cabinets de services professionnels détiennent les secrets de leurs clients : dossiers contentieux, données de transactions, déclarations fiscales. Leurs risques principaux sont la prise de contrôle de comptes, les e-mails mal adressés et le partage de fichiers non maîtrisé. Les banques et assureurs relèvent de DORA, et beaucoup d'organismes publics de la loi belge NIS 2 du 26 avril 2024. Nous bâtissons une seule base de contrôles, alignée sur ISO 27001, qui répond à tout cela.
Lorsque des données personnelles sont touchées, une violation peut devoir être notifiée à l'APD dans les 72 heures. Nous préparons cette procédure en parallèle du circuit de notification au CCB pour les entités NIS 2. Notre bureau de la Place Sainte-Gudule facilite les ateliers et entretiens sur site partout dans les 19 communes.
Bruxelles concentre les institutions européennes, les administrations fédérales, des sièges d'entreprises, des banques, des assureurs et des cabinets d'avocats et de conseil. Beaucoup d'organisations y travaillent en français, en néerlandais et en anglais, sous le regard de superviseurs belges et européens.
Notre bureau est situé Place Sainte-Gudule 14, en centre-ville. Nous intervenons sur site dans les 19 communes et en périphérie, ou à distance.
Ce qui est en jeu
Rançongiciels, fraudes et fuites de données bloquent les opérations et entraînent des obligations de notification. La reprise coûte souvent plus que la prévention.
NIS 2, DORA et le RGPD exigent tous des mesures de sécurité appropriées. Vous devez montrer que ces mesures existent et fonctionnent.
Prestataires IT, éditeurs et équipes internes en gèrent chacun une partie. Sans cadre commun, des failles apparaissent entre eux.
Secteurs clés à Bruxelles
Les organismes publics gèrent des données de citoyens et des services essentiels, et un programme structuré protège la continuité et la confiance.
Les entités financières doivent respecter les exigences de DORA sur le risque informatique, qui reposent sur les mêmes bases de risques, mesures et tests.
Les cabinets se voient confier des données clients confidentielles, et des politiques et contrôles clairs protègent cette confiance.
Les éditeurs de logiciels gagnent la confiance en montrant à leurs clients un programme de sécurité documenté et testé.
Ce que nous faisons
Nous ne lançons pas tout en même temps. L'entretien de cadrage indique le chantier prioritaire, et nous commençons par celui-là.
Nous identifions ce qui compte le plus et les menaces qui le visent. Nous rédigeons des politiques adaptées à votre organisation, pas copiées d'un modèle.
Nous mettons en place rôles, mesures et preuves alignés sur ISO/IEC 27001:2022. La même base sert pour NIS 2, DORA et les audits clients.
Nous examinons identités, postes, sauvegardes, Microsoft 365 et réglages cloud. Des tests de vulnérabilité confirment où corriger.
Nous formons le personnel aux menaces qu'il rencontre vraiment, avec des simulations d'hameçonnage. Nous rédigeons et testons votre plan de réponse aux incidents.
Un appel de 30 minutes suffit pour décider par où commencer votre programme de sécurité.
Autorités
Centre pour la Cybersécurité Belgique : autorité NIS 2, enregistrement et notification des incidents.
Autorité de protection des données : contrôle du RGPD et traitement des plaintes.
Superviseurs des banques, assureurs et sociétés d'investissement, y compris pour DORA.
Loi belge du 26 avril 2024, en vigueur depuis le 18 octobre 2024, avec CyberFundamentals comme référentiel.
La méthode
Chaque étape produit un document que vous conservez, même si la mission s'arrête.
Un appel gratuit de 30 minutes pour comprendre vos activités, vos systèmes et vos obligations.
Livrable : Périmètre écrit et prix fixe par lotNous examinons organisation, documents et mesures techniques par entretiens et vérifications.
Livrable : Rapport d'état des lieux sécuritéNous listons actifs critiques et menaces, puis évaluons les risques avec la direction.
Livrable : Registre des risques avec plan de traitementNous rédigeons l'ensemble des politiques de sécurité et définissons les mesures à mettre en place.
Livrable : Politiques de sécurité validéesNous aidons vos équipes et prestataires à appliquer les mesures et à corriger les écarts techniques.
Livrable : Tableau de suivi avec preuves par mesureNous testons les systèmes clés, formons le personnel et menons un exercice de crise.
Livrable : Rapport de test, résultats de sensibilisation et compte rendu d'exercicePérimètre et budget
Questions fréquentes
Non. Un seul programme peut couvrir les deux, avec un registre des risques et des contrôles communs. Seuls les circuits de notification et certains registres diffèrent. Nous relions chaque exigence au contrôle qui y répond.
Oui. Les sessions de sensibilisation et les simulations d'hameçonnage peuvent se faire en français, en néerlandais ou en anglais. Nous adaptons les exemples aux menaces que chaque équipe rencontre vraiment, comme la fraude à la facture pour la comptabilité.
Par un bref état des lieux de votre situation et de vos risques. Il montre les quelques mesures qui réduisent le plus le risque. Le reste se planifie ensuite sereinement.
Pas toujours. Beaucoup d'entreprises utilisent ISO 27001 comme cadre sans se certifier. La certification a du sens quand des clients ou des contrats l'exigent.
Oui. Nous définissons ce qui doit être fait et vérifions le résultat. Votre prestataire continue de gérer les systèmes, et nous nous coordonnons directement avec lui.
Notre bureau est situé Place Sainte-Gudule 14, en centre-ville. Nous intervenons sur site dans les 19 communes et en périphérie, ou à distance.
Dernière étape
Décrivez votre situation et vos préoccupations. Vous recevez un périmètre écrit et un prix fixe par lot après notre appel.