Un seul incident peut arrêter l'activité
Rançongiciels, fraudes et fuites de données bloquent les opérations et entraînent des obligations de notification. La reprise coûte souvent plus que la prévention.

Sécurité de l'information · Anvers
À Anvers, nous construisons une sécurité de l'information qui couvre ensemble les personnes, les processus et la technique. Vous obtenez un programme que vos équipes font vivre et que vos auditeurs et clients peuvent vérifier.
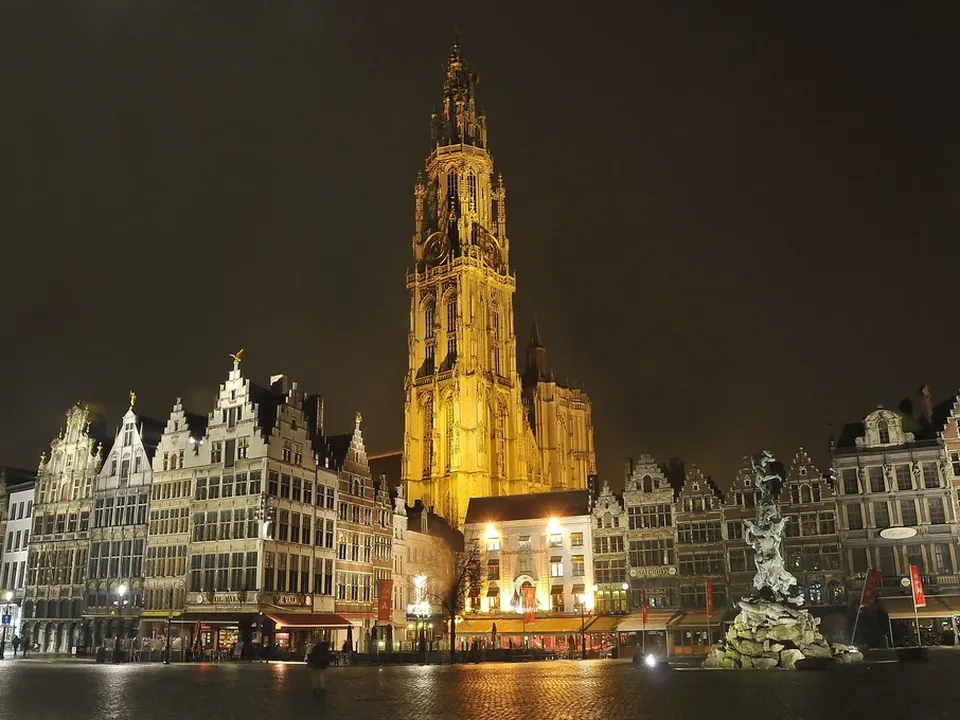
Contexte local
Les entreprises anversoises s'inscrivent dans de longues chaînes d'approvisionnement. Un transitaire, un terminal ou un chimiste dépend des systèmes de ses partenaires, qui dépendent eux-mêmes des leurs. Une compromission à un maillon peut bloquer la marchandise ou la production de plusieurs autres. Notre démarche commence par cartographier ces dépendances et les données accessibles à chaque partenaire.
Les opérateurs portuaires et chimiques peuvent relever de la loi belge NIS 2, avec CyberFundamentals comme référentiel. Nous évaluons votre niveau actuel par rapport au niveau d'assurance CyFun adapté à votre entité. Nous planifions ensuite les contrôles, de la gestion des identités aux sauvegardes et à la séparation des réseaux de bureau et d'usine. Les preuves sont tenues prêtes pour une évaluation de conformité.
Négociants et diamantaires subissent une fraude ciblée : fausses factures, coordonnées bancaires modifiées, messageries compromises. Des contrôles simples, comme le rappel téléphonique de vérification et une protection e-mail solide, réduisent ce risque. Nous travaillons en néerlandais, en anglais ou en français, chez vous ou dans le port. Anvers est à environ 45 minutes de notre bureau bruxellois en train.
Anvers accueille le port d'Anvers-Bruges, l'un des plus grands ports d'Europe, et le plus grand pôle chimique intégré du continent. Logisticiens, sites chimiques, négociants et diamantaires dépendent de systèmes opérationnels connectés que leurs clients et fournisseurs auditent de près.
Anvers est à environ 45 minutes de notre bureau bruxellois en train. Nous intervenons sur site, dans vos locaux ou dans la zone portuaire, ou à distance.
Ce qui est en jeu
Rançongiciels, fraudes et fuites de données bloquent les opérations et entraînent des obligations de notification. La reprise coûte souvent plus que la prévention.
NIS 2, DORA et le RGPD exigent tous des mesures de sécurité appropriées. Vous devez montrer que ces mesures existent et fonctionnent.
Prestataires IT, éditeurs et équipes internes en gèrent chacun une partie. Sans cadre commun, des failles apparaissent entre eux.
Secteurs clés à Anvers
La logistique dépend de systèmes connectés et de partenaires, ce qui place la sécurité des fournisseurs et la continuité au centre.
Les entreprises chimiques doivent protéger à la fois la bureautique et les systèmes industriels, avec une séparation claire entre les deux.
Exposées à la fraude au virement et à l'usurpation de messagerie, les sociétés de négoce ont besoin de sensibilisation et de contrôles de paiement.
Les industriels font face à des rançongiciels capables d'arrêter la production, et sauvegardes, segmentation et plans de réponse la protègent.
Ce que nous faisons
Nous ne lançons pas tout en même temps. L'entretien de cadrage indique le chantier prioritaire, et nous commençons par celui-là.
Nous identifions ce qui compte le plus et les menaces qui le visent. Nous rédigeons des politiques adaptées à votre organisation, pas copiées d'un modèle.
Nous mettons en place rôles, mesures et preuves alignés sur ISO/IEC 27001:2022. La même base sert pour NIS 2, DORA et les audits clients.
Nous examinons identités, postes, sauvegardes, Microsoft 365 et réglages cloud. Des tests de vulnérabilité confirment où corriger.
Nous formons le personnel aux menaces qu'il rencontre vraiment, avec des simulations d'hameçonnage. Nous rédigeons et testons votre plan de réponse aux incidents.
Un appel de 30 minutes suffit pour décider par où commencer votre programme de sécurité.
Autorités
Centre pour la Cybersécurité Belgique : autorité NIS 2, enregistrement et notification des incidents.
Autorité de protection des données : contrôle du RGPD et traitement des plaintes.
Superviseurs des banques, assureurs et sociétés d'investissement, y compris pour DORA.
Loi belge du 26 avril 2024, en vigueur depuis le 18 octobre 2024, avec CyberFundamentals comme référentiel.
La méthode
Chaque étape produit un document que vous conservez, même si la mission s'arrête.
Un appel gratuit de 30 minutes pour comprendre vos activités, vos systèmes et vos obligations.
Livrable : Périmètre écrit et prix fixe par lotNous examinons organisation, documents et mesures techniques par entretiens et vérifications.
Livrable : Rapport d'état des lieux sécuritéNous listons actifs critiques et menaces, puis évaluons les risques avec la direction.
Livrable : Registre des risques avec plan de traitementNous rédigeons l'ensemble des politiques de sécurité et définissons les mesures à mettre en place.
Livrable : Politiques de sécurité validéesNous aidons vos équipes et prestataires à appliquer les mesures et à corriger les écarts techniques.
Livrable : Tableau de suivi avec preuves par mesureNous testons les systèmes clés, formons le personnel et menons un exercice de crise.
Livrable : Rapport de test, résultats de sensibilisation et compte rendu d'exercicePérimètre et budget
Questions fréquentes
Cela dépend de votre secteur, de votre taille et du résultat de l'outil d'évaluation des risques du CCB. Les entités essentielles visent en général le niveau Essential, les entités importantes souvent le niveau Important. Nous vous aidons à mener l'évaluation et à documenter le choix.
Oui, au niveau de la gouvernance et de l'architecture. Nous revoyons avec vos ingénieurs la segmentation, les accès distants et les connexions fournisseurs. Toute modification des systèmes de contrôle suit votre propre processus de changement et n'a jamais lieu sans votre accord.
Pas toujours. Beaucoup d'entreprises utilisent ISO 27001 comme cadre sans se certifier. La certification a du sens quand des clients ou des contrats l'exigent.
Oui. Nous définissons ce qui doit être fait et vérifions le résultat. Votre prestataire continue de gérer les systèmes, et nous nous coordonnons directement avec lui.
NIS 2 impose des mesures de gestion des risques comme le traitement des incidents, la continuité et la sécurité des fournisseurs. Notre programme couvre ces mesures et produit les preuves correspondantes.
Anvers est à environ 45 minutes de notre bureau bruxellois en train. Nous intervenons sur site, dans vos locaux ou dans la zone portuaire, ou à distance.
Dernière étape
Décrivez votre situation et vos préoccupations. Vous recevez un périmètre écrit et un prix fixe par lot après notre appel.