Grands comptes et clients nord-américains l'exigent
De nombreux grands comptes et clients nord-américains exigent un rapport SOC 2 de leurs éditeurs et prestataires. Sans lui, les revues de sécurité bloquent et les ventes ralentissent.

SOC 2 · Liège
À Liège, nous préparons les prestataires de services aux examens SOC 2 selon les Trust Services Criteria de l'AICPA, en Type 1 et Type 2. Vous abordez l'auditeur avec des contrôles en place et des preuves prêtes.
Contexte local
Pour beaucoup d'organisations liégeoises, ISO 27001 répond à la plupart des questions de sécurité des clients. SOC 2 devient pertinent quand un partenaire nord-américain l'exige. Cela peut toucher un éditeur de logiciels spatiaux qui sert des donneurs d'ordre américains. C'est aussi le cas d'une plateforme de données biotech liée à des groupes pharmaceutiques. Nous vérifions d'abord si vos clients accepteront ISO 27001.
Quand SOC 2 s'impose, les critères optionnels doivent suivre votre activité. Un système cargo près de Liège Airport retient en général la disponibilité, car les clients dépendent d'un fonctionnement continu. Une plateforme de données de recherche ajoute plutôt la confidentialité, parfois la protection de la vie privée. Nous choisissons les critères avec vous pour que le rapport réponde aux vraies attentes des acheteurs.
Vos équipes travaillent en français, alors que la documentation SOC 2 et les échanges avec l'auditeur se font en général en anglais. Nous animons les ateliers en français et produisons le référentiel de contrôles et la description du système en anglais. Liège est à environ une heure de notre bureau en train. Des journées sur site sont prévues pour l'évaluation et la répétition avant l'audit.
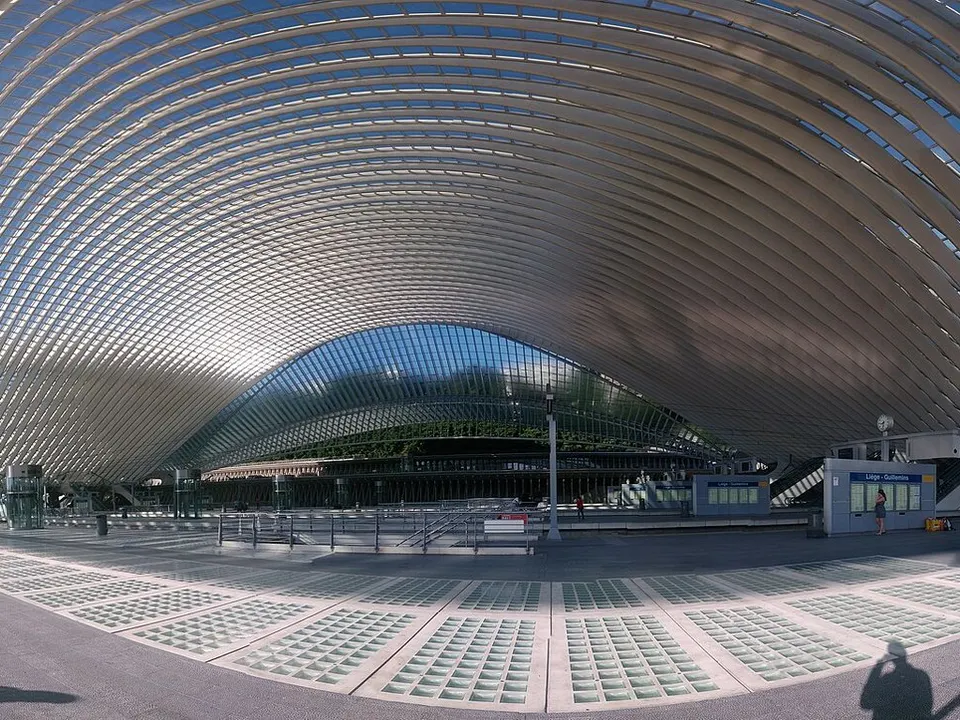
Liège réunit Liège Airport, plateforme cargo majeure en Europe, un pôle spatial et aéronautique, des spin-off universitaires en biotechnologie et une longue tradition industrielle. Ces organisations gèrent des données sensibles, des produits réglementés et des systèmes industriels que clients et autorités veulent voir protégés.
Liège est à environ une heure de notre bureau bruxellois en train. Nous intervenons sur site dans le bassin liégeois, y compris autour de l'aéroport et du parc scientifique, ou à distance.
Ce qui est en jeu
De nombreux grands comptes et clients nord-américains exigent un rapport SOC 2 de leurs éditeurs et prestataires. Sans lui, les revues de sécurité bloquent et les ventes ralentissent.
Un rapport Type 2 décrit le fonctionnement des contrôles sur une période d'observation, souvent de plusieurs mois. Les contrôles doivent fonctionner dès le premier jour.
L'auditeur décrit les défaillances de contrôle comme des exceptions dans un rapport que vos clients liront. Une conception faible ou des preuves manquantes se voient.
Secteurs clés à Liège
Les fournisseurs de plateformes logistiques utilisent le critère de disponibilité pour montrer comment ils gèrent continuité et reprise.
Les prestataires d'ingénierie et de données de l'aéronautique utilisent SOC 2 pour prouver contrôle d'accès et confidentialité aux donneurs d'ordre.
Les éditeurs de logiciels de santé combinent les critères sécurité et vie privée pour montrer comment les données patients sont protégées.
Les éditeurs de logiciels industriels et d'IoT utilisent SOC 2 pour montrer aux industriels comment systèmes connectés et données sont sécurisés.
Ce que nous faisons
Nous ne lançons pas tout en même temps. L'entretien de cadrage indique le chantier prioritaire, et nous commençons par celui-là.
Nous définissons le système couvert et choisissons les critères. La sécurité est toujours incluse ; disponibilité, intégrité du traitement, confidentialité et vie privée sont optionnelles.
Nous testons vos contrôles actuels au regard des critères retenus et listons les écarts par risque et effort, avant d'engager un auditeur.
Nous rédigeons les politiques, désignons les responsables de contrôle et définissons les preuves attendues, avec les outils que vous utilisez déjà.
Nous aidons à rédiger la description du système et à répondre aux demandes de l'auditeur. Nous vous aidons à traiter les exceptions éventuelles.
Réservez un appel de cadrage gratuit de 30 minutes et obtenez un plan de préparation écrit.
Autorités
Centre pour la Cybersécurité Belgique : autorité NIS 2, enregistrement et notification des incidents.
Autorité de protection des données : contrôle du RGPD et traitement des plaintes.
Superviseurs des banques, assureurs et sociétés d'investissement, y compris pour DORA.
Loi belge du 26 avril 2024, en vigueur depuis le 18 octobre 2024, avec CyberFundamentals comme référentiel.
La méthode
Chaque étape produit un document que vous conservez, même si la mission s'arrête.
Un appel gratuit de 30 minutes pour comprendre votre service, vos clients et vos échéances. Nous envoyons ensuite un périmètre écrit et un prix fixe par lot.
Livrable : Proposition de périmètre à prix fixeNous examinons vos contrôles au regard des Trust Services Criteria retenus et cotons chaque écart.
Livrable : Rapport de préparation et liste des écartsNous vous aidons à combler les écarts avec des politiques, procédures et ajustements adaptés à votre équipe.
Livrable : Matrice des contrôles et jeu de politiquesVos équipes appliquent les contrôles et collectent les preuves. Nous testons des échantillons avant l'auditeur.
Livrable : Liste de preuves et résultats des tests préalablesUn cabinet CPA agréé évalue la conception des contrôles à une date donnée. Nous accompagnons les travaux et la description du système.
Livrable : Projet de description du systèmeNous vérifions le fonctionnement des contrôles pendant la période d'observation et accompagnons les tests de l'auditeur. Chaque exception reçoit une réponse documentée.
Livrable : Réponse aux exceptions et plan de suiviPérimètre et budget
Questions fréquentes
Parfois. Certains partenaires acceptent ISO 27001 avec une lettre de correspondance ou des questions complémentaires. D'autres exigent un rapport SOC 2 dans leurs contrats. Nous vous aidons à poser la question et à préparer les preuves dans les deux cas.
La sécurité est toujours incluse. La confidentialité convient en général aux données de recherche. La vie privée s'ajoute si la plateforme traite des données personnelles ou de patients. Nous alignons ce choix sur les contrats et les flux de données de vos partenaires.
Oui. SOC 2 n'est pas réservé aux entreprises américaines. Tout prestataire de services peut mandater un cabinet CPA qualifié, y compris des cabinets présents en Europe. Nous vous aidons à comparer les options.
Cela dépend de vos acheteurs. Les clients européens demandent souvent l'ISO 27001, les clients nord-américains le SOC 2. La plupart des contrôles se recoupent, nous concevons donc un seul jeu de contrôles pour les deux.
Oui. Nous intervenons sur site à Liège ou à distance, en français, en néerlandais ou en anglais. Vous gardez un interlocuteur nommé, et chaque étape se termine par un livrable écrit.
Liège est à environ une heure de notre bureau bruxellois en train. Nous intervenons sur site dans le bassin liégeois, y compris autour de l'aéroport et du parc scientifique, ou à distance.
Dernière étape
Décrivez votre service et l'échéance fixée par votre client. Après un appel gratuit de 30 minutes, vous recevez un périmètre écrit et un prix fixe par lot.