Les scanners ratent ce qu'exploitent les attaquants
Les scans automatiques listent les failles connues mais ratent les erreurs de logique et les faiblesses enchaînées. Le test manuel montre ce qui peut réellement être atteint.

Test d'intrusion · Liège
À Liège, nous testons vos applications web, API, cloud et réseaux comme le ferait un attaquant. Vous obtenez des vulnérabilités prouvées, classées par risque métier, des corrections claires et un contre-test.
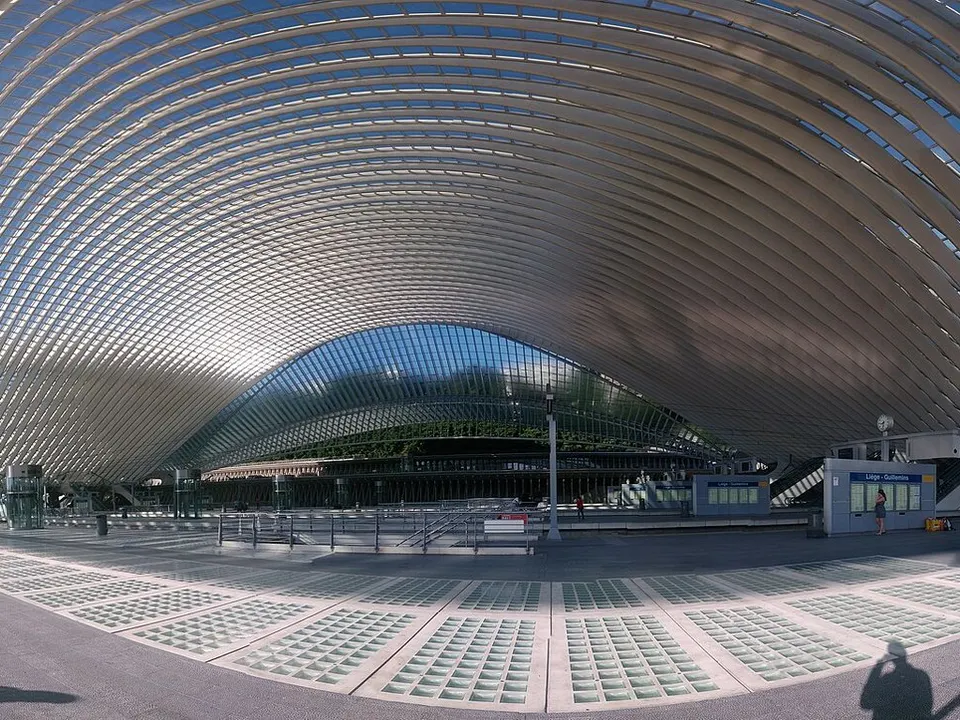
Contexte local
À Liège, les systèmes qui attirent les attaquants sont souvent ceux de l'ingénierie et de la recherche. Les entreprises du spatial et de l'aéronautique détiennent plans et données d'essais convoités par des concurrents ou des États. Les spin-off en biotechnologie gardent des résultats de recherche et des données cliniques. Nous testons les chemins vers ces données : VPN, stockage cloud, outils collaboratifs et comptes les plus privilégiés.
Autour de Liège Airport, manutentionnaires et transitaires se connectent aux compagnies aériennes, à la douane et aux clients via des portails et des API. Ces interfaces doivent rester disponibles sans laisser fuiter les détails des envois. Nous testons les services exposés et le réseau interne qui se trouve derrière. Instruments de laboratoire et machines industrielles anciennes sont traités avec précaution, car beaucoup supportent mal un scan agressif.
Liège est à environ une heure de notre bureau bruxellois en train. Les tests externes se font à distance, les tests internes sur site dans le bassin liégeois, aéroport et parc scientifique compris. Les fenêtres de test peuvent suivre vos horaires d'équipes. Rapport et restitution sont livrés en français ou en anglais.
Liège réunit Liège Airport, plateforme cargo majeure en Europe, un pôle spatial et aéronautique, des spin-off universitaires en biotechnologie et une longue tradition industrielle. Ces organisations gèrent des données sensibles, des produits réglementés et des systèmes industriels que clients et autorités veulent voir protégés.
Liège est à environ une heure de notre bureau bruxellois en train. Nous intervenons sur site dans le bassin liégeois, y compris autour de l'aéroport et du parc scientifique, ou à distance.
Ce qui est en jeu
Les scans automatiques listent les failles connues mais ratent les erreurs de logique et les faiblesses enchaînées. Le test manuel montre ce qui peut réellement être atteint.
NIS 2, DORA et ISO 27001 attendent que vous testiez l'efficacité de vos mesures de sécurité. Un rapport de test est souvent la preuve demandée par les auditeurs.
Grands comptes et partenaires exigent un test récent avant de signer. Un rapport ancien ou vague soulève plus de questions qu'il n'en règle.
Secteurs clés à Liège
Plateformes de suivi et interfaces partenaires multiplient les points d'entrée, et le test montre lesquels mènent aux opérations.
Les fournisseurs détenant des données de conception sensibles doivent prouver que leurs contrôles d'accès résistent à une attaque réaliste.
Portails patients et dispositifs médicaux connectés doivent être testés pour montrer que les données de santé restent hors de portée.
Le test interne montre aux industriels jusqu'où un rançongiciel pourrait se propager d'un portable de bureau vers la production.
Ce que nous faisons
Nous ne lançons pas tout en même temps. L'entretien de cadrage indique le chantier prioritaire, et nous commençons par celui-là.
Nous testons authentification, contrôle d'accès, logique métier et exposition des données. La démarche suit les guides de test de l'OWASP.
Nous sondons votre périmètre exposé sur Internet et testons, depuis l'intérieur, jusqu'où un attaquant pourrait aller. Active Directory et segmentation sont inclus si pertinent.
Nous examinons les réglages cloud et d'identité à la recherche de faiblesses menant à une fuite de données ou à une prise de compte.
Nous choisissons le niveau de connaissance préalable adapté à votre objectif. La boîte grise offre souvent la meilleure couverture pour le temps passé.
Un appel de 30 minutes suffit pour définir un périmètre de test adapté à vos risques.
Autorités
Centre pour la Cybersécurité Belgique : autorité NIS 2, enregistrement et notification des incidents.
Autorité de protection des données : contrôle du RGPD et traitement des plaintes.
Superviseurs des banques, assureurs et sociétés d'investissement, y compris pour DORA.
Loi belge du 26 avril 2024, en vigueur depuis le 18 octobre 2024, avec CyberFundamentals comme référentiel.
La méthode
Chaque étape produit un document que vous conservez, même si la mission s'arrête.
Un appel gratuit de 30 minutes pour convenir des cibles, du type de test et des contraintes.
Livrable : Périmètre écrit et prix fixe par lotNous fixons fenêtres de test, contacts, exclusions et autorisation légale de tester.
Livrable : Règles d'engagement signéesNous cartographions la surface d'attaque, puis testons manuellement avec des outils d'appui.
Livrable : Points d'étape quotidiens et alerte immédiate en cas de faille critiqueNous confirmons chaque vulnérabilité, écartons les faux positifs et évaluons l'impact métier.
Livrable : Liste des vulnérabilités avec gravité et preuvesNous présentons les résultats séparément aux équipes techniques et à la direction.
Livrable : Rapport de test d'intrusion avec synthèse pour la directionUne fois les corrections en place, nous testons à nouveau les vulnérabilités corrigées.
Livrable : Rapport de contre-test avec le statut de chaque vulnérabilitéPérimètre et budget
Questions fréquentes
De la liste des cibles, de comptes de test pour chaque rôle et des règles de test prévues au contrat client. Nous convenons ensuite des règles d'engagement et d'une fenêtre de test. Le rapport peut être transmis à votre client en entier ou sous forme de synthèse.
En général, ce qui est exposé sur internet : votre application web, votre stockage cloud et vos comptes e-mail. C'est là que commencent la plupart des premières attaques. Un test du réseau interne peut suivre quand l'équipe et l'infrastructure grandissent.
Au moins une fois par an est une pratique courante. Il faut aussi tester après un changement important, comme une nouvelle application ou une migration.
Un scan est automatique et liste des faiblesses connues. Un test d'intrusion est mené par une personne qui confirme, enchaîne et exploite les faiblesses pour montrer l'impact réel.
Oui. La synthèse pour la direction est rédigée pour pouvoir être partagée. Le détail technique reste chez vos équipes.
Liège est à environ une heure de notre bureau bruxellois en train. Nous intervenons sur site dans le bassin liégeois, y compris autour de l'aéroport et du parc scientifique, ou à distance.
Dernière étape
Dites-nous ce que vous voulez tester et pour quand. Vous recevez un périmètre écrit et un prix fixe par lot après notre appel.