L'AI Act européen est déjà en vigueur
Le règlement 2024/1689 s'applique par étapes depuis 2024. Les pratiques interdites et l'obligation de maîtrise de l'IA s'appliquent déjà, d'autres obligations suivent selon un calendrier fixé.

ISO 42001 · Liège
À Liège, nous construisons votre système de management de l'IA selon ISO/IEC 42001:2023, de l'inventaire à l'audit de certification. Vous obtenez une gouvernance de l'IA solide face aux auditeurs, aux clients et à l'AI Act européen.
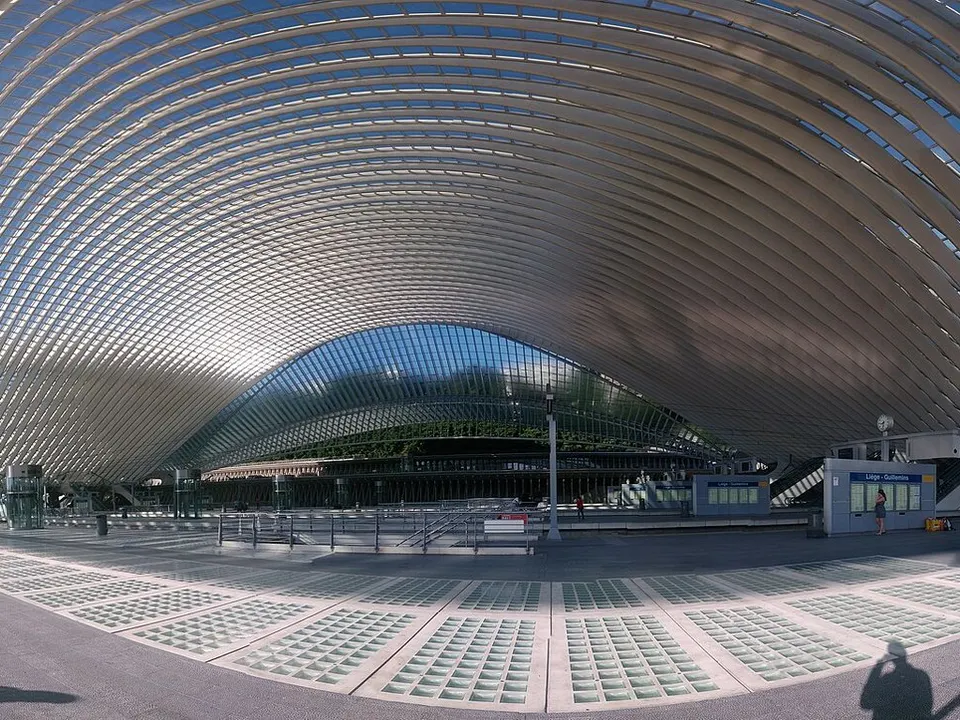
Contexte local
À Liège, les entreprises du spatial et de l'aéronautique appliquent souvent l'IA à l'imagerie, aux données de capteurs ou au contrôle des pièces. Leurs clients comptent des maîtres d'œuvre qui exigent des décisions d'ingénierie traçables. Un modèle qui signale un défaut, ou qui le rate, demande la même rigueur que toute étape qualité. ISO 42001 apporte cette rigueur par des contrôles sur le cycle de vie, des preuves d'essais et des responsabilités claires.
Les spin-off universitaires en biotechnologie partent d'ailleurs. Beaucoup sont fournisseurs d'IA dès le premier jour, avec des modèles bâtis sur des données cliniques ou de recherche. Si le produit est un dispositif médical, l'AI Act le classe à haut risque en plus du règlement MDR. Un système de management de l'IA posé tôt facilite la mise en conformité et l'audit préalable des investisseurs.
Autour de Liège Airport, les opérateurs cargo et logistiques utilisent des outils de prévision et de filtrage dont leurs partenaires dépendent. Nous travaillons en français ou en anglais, sur site dans le bassin liégeois, y compris autour de l'aéroport et du parc scientifique. Liège est à environ une heure de notre bureau bruxellois en train, ce qui permet des ateliers réguliers sur place.
Liège réunit Liège Airport, plateforme cargo majeure en Europe, un pôle spatial et aéronautique, des spin-off universitaires en biotechnologie et une longue tradition industrielle. Ces organisations gèrent des données sensibles, des produits réglementés et des systèmes industriels que clients et autorités veulent voir protégés.
Liège est à environ une heure de notre bureau bruxellois en train. Nous intervenons sur site dans le bassin liégeois, y compris autour de l'aéroport et du parc scientifique, ou à distance.
Ce qui est en jeu
Le règlement 2024/1689 s'applique par étapes depuis 2024. Les pratiques interdites et l'obligation de maîtrise de l'IA s'appliquent déjà, d'autres obligations suivent selon un calendrier fixé.
Les acheteurs envoient désormais des questionnaires IA à côté des questionnaires sécurité. Sans système documenté, chaque réponse est improvisée et les ventes ralentissent.
Biais, opacité, dérive des modèles et usages détournés ne figurent pas dans un registre de risques classique. Ils demandent une analyse et des responsables dédiés.
Secteurs clés à Liège
Les modèles de planification et de prévision pilotent les opérations quotidiennes, et ISO 42001 rend explicites leur suivi et leurs solutions de repli.
L'IA en conception ou en inspection doit satisfaire des exigences strictes de traçabilité, que soutiennent les mesures de cycle de vie d'ISO 42001.
L'IA clinique ou administrative traite des données sensibles et touche les patients, d'où l'importance de l'analyse d'impact et de la supervision humaine.
Les modèles de maintenance prédictive et de contrôle qualité ont besoin de règles sur les données et d'une revue humaine pour rester fiables.
Ce que nous faisons
Nous ne lançons pas tout en même temps. L'entretien de cadrage indique le chantier prioritaire, et nous commençons par celui-là.
Nous recensons chaque système d'IA développé, acheté ou intégré, y compris les API tierces. Nous confirmons votre rôle pour chacun : fournisseur, déployeur ou utilisateur.
Nous étendons votre méthode de risques aux atteintes propres à l'IA. Nous menons l'analyse d'impact exigée par la norme pour chaque système du périmètre.
Nous rédigeons la politique IA, les rôles et les procédures, de la conception au retrait. Les mesures couvrent la qualité des données, la transparence, la supervision humaine et les fournisseurs.
Nous menons l'audit interne et la revue de direction, puis préparons vos équipes à l'organisme de certification. Si vous êtes certifié ISO 27001, nous étendons ce système au lieu de le dupliquer.
Un appel de 30 minutes suffit pour cadrer votre système de management de l'IA et les prochaines étapes.
Autorités
Centre pour la Cybersécurité Belgique : autorité NIS 2, enregistrement et notification des incidents.
Autorité de protection des données : contrôle du RGPD et traitement des plaintes.
Superviseurs des banques, assureurs et sociétés d'investissement, y compris pour DORA.
Loi belge du 26 avril 2024, en vigueur depuis le 18 octobre 2024, avec CyberFundamentals comme référentiel.
La méthode
Chaque étape produit un document que vous conservez, même si la mission s'arrête.
Un appel gratuit de 30 minutes pour comprendre vos usages de l'IA, les attentes de vos clients et votre calendrier.
Livrable : Périmètre écrit et prix fixe par lotNous interrogeons les équipes produit, données et IT et listons chaque système d'IA du périmètre.
Livrable : Registre des systèmes d'IA avec rôles et responsablesNous comparons vos pratiques aux clauses 4 à 10 et à l'annexe A d'ISO/IEC 42001.
Livrable : Rapport d'analyse d'écarts avec actions prioriséesNous évaluons chaque système pour les risques envers l'organisation, les personnes et la société.
Livrable : Registre des risques IA et analyses d'impactNous rédigeons politiques, procédures et déclaration d'applicabilité, puis aidons les équipes à les appliquer.
Livrable : Documentation complète du système de management de l'IANous auditons le système, menons la revue de direction et vous accompagnons pendant l'audit externe.
Livrable : Rapport d'audit interne et dossier de préparation à la certificationPérimètre et budget
Questions fréquentes
Pas si le périmètre est bien choisi. La norme s'adapte aux systèmes d'IA que vous exploitez réellement, et une petite équipe peut la porter. Nous commençons par l'inventaire, l'étude d'impact et les contrôles fournisseurs, puis ajoutons ce que la certification exige.
Oui. Ces normes suivent une logique de management proche : contexte, leadership, planification, réalisation, évaluation et amélioration. Nous greffons ISO 42001 sur vos processus qualité existants pour garder des audits et des enregistrements communs.
Une grande partie. Les deux normes partagent la même structure de système de management. Maîtrise documentaire, audit interne et revue de direction peuvent être étendus plutôt que refaits.
Oui. Nous travaillons sur site ou à distance, en français, en néerlandais ou en anglais. Les ateliers avec les équipes produit et données fonctionnent souvent mieux en présentiel.
Non. La certification est délivrée par un organisme accrédité, qui doit rester indépendant du consultant. Nous vous préparons et vous accompagnons pendant l'audit.
Dernière étape
Décrivez-nous vos usages actuels de l'IA. Vous recevez un périmètre écrit et un prix fixe par lot après notre appel.